
银狐木马接连变招:国内仅一家能明确检出
智能科技 2026-09-21 user3534
你以为只是装个“中文包”,没想到电脑却落入攻击者手中了!
近期,瑞星安全研究院接连发现银狐木马变种,从伪装成普通安装包,到借助显卡隐藏恶意代码,攻击花样频繁翻新,隐藏恶意行为的手法也在不断变化。对用户而言,一次放松警惕的下载安装,就可能让电脑面临远程受控、重要资料泄露的风险。
一个“中文包”,暗藏控制电脑的风险
此次银狐变种伪装成“点击安装简体中文包.msi”,借安装语言包的名义诱导用户运行。
安装程序运行后,木马程序会将藏在文本文件中的恶意代码还原到内存中执行,并设置登录后自动启动,通过加密通信与攻击者的控制端联系。这些隐藏动作会增加发现和排查的难度,让电脑面临远程受控、信息泄露等风险。
国内参测厂商中,仅瑞星检出该样本
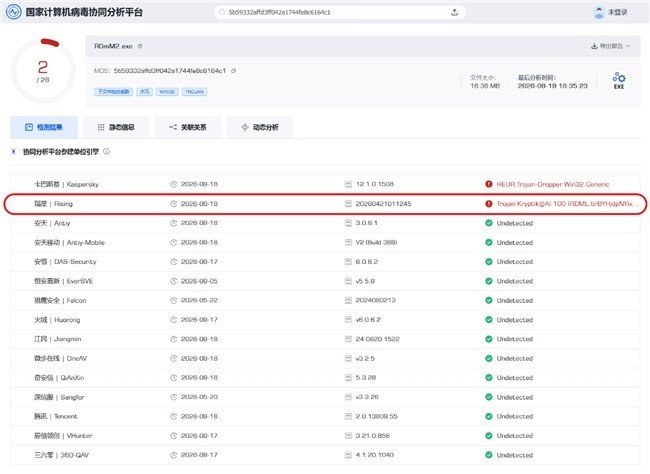
针对上述“中文包”样本,国家计算机病毒协同分析平台的检测显示:28个引擎中仅2个检出,瑞星是其中唯一检出的国内安全引擎。瑞星将该样本识别为 Trojan.ShellCodeLoader/AHK!1.147BC,不仅判定样本具有恶意性,还指出了“借助脚本加载恶意代码”的技术特征,为识别和排查这类隐蔽威胁提供了依据。
稿件还在写,银狐又有新变种
就在本文撰写期间,瑞星安全研究院又发现银狐新变种,检测名为 Trojan.ShellCodeRunner/x64!1.14802。这款变种借助显卡解密恶意代码,再送回内存执行。在缺少所需显卡支持的自动分析环境中,相关恶意流程可能无法展开,增加了分析难度。银狐不仅不断换“外衣”,隐藏恶意行为的手法也在翻新。
防护不能只靠“看着正常”
瑞星安全专家提醒,近期银狐木马持续活跃,广大用户应密切关注安全厂商发布的最新风险提示,保持警惕,不随意下载安装来路不明的软件,并及时更新安全软件和病毒库,做好日常防护,如发现可疑情况及时扫描,企业用户应联系安全人员排查。
银狐不断变招,用户更要守住入口:不轻信、不乱装、不忽视安全提醒。
(来源:中关村)
The End
免责声明:本文内容来源于第三方或整理自互联网,本站仅提供展示,不拥有所有权,不代表本站观点立场,也不构成任何其他建议,对本文以及其中全部或者部分内容、文字的真实性、完整性、及时性不作任何保证或承诺,请读者仅作参考,并请自行核实相关内容,不承担相关法律责任。如发现本站文章、图片等内容有涉及版权/违法违规或其他不适合的内容, 请及时联系我们进行处理。
相关阅读
- 国际能源论坛:铜供应量难以满足未来30年汽车电气化转型需求
- 云米发布昆仑4矿泉净水器,让家庭饮水进入矿泉时代
- 雷军成了 多个博主提前试驾小米汽车SU7后:印象深刻 出必买节奏
- vivo X Fold 3折叠屏手机现身Geekbench,搭载骁龙8 Gen 2处理器
- 10公里仅需1度电!东风纳米01上市:售价7.48万起
- 大批量设备如何高效管理运维 贝锐向日葵四项功能赋能
- 全网刷屏!最硬核世界杯实景直播,海信冰箱把夏日观赛爽感拉满了
- 容声冰箱摘得“人民匠心产品奖”,引领健康养鲜新潮流
- 国补政策2025年什么时候结束?手机国补领取方法步骤和申请流程!
- 终于来了!苹果新iPad mini再曝光:今年发布
-
分类导航
-
-
最新文章
-
本栏文章
- 1银狐木马接连变招:国内仅一家能明确检出
- 2杜比视界登陆抖音精选App,杜比与抖音内容生态合作再升级
- 32026国产操作系统评测|五款主流产品核心能力与选型参考
- 4国家级舞台见证旗舰登场!岚图梦想家9登上央视权威平台,9月22日全球发布
- 524小时自助健身加盟品牌推荐|凡铁德力领衔,选品牌看这三大标准
- 6平台月付退出支付首页,信贷与基础支付将分区展示
- 7大学生第一次买两轮电动车选哪款?雅迪摩登麦芒Pro校园实测
- 8万元75寸大屏别乱买!2026高端MiniLED硬件拆解攻略
- 9BOE(京东方)IPC 2026九月启幕 三大亮点抢先解读
- 10一家三口买什么智能马桶好?恒洁两大高性价比机型值得考虑
-
随机文章
-
友情链接